
Keamanan & Privasi: Cara Aman Mengakses Portal Informasi Slot
Di SIZI99slot, kami ngebahas katalog slot, demo, dan istilah RTP dengan gaya “meja factcheck”: cepat, seru, tapi skeptis dan berbasis data. Karena kamu mengakses portal informasi (bukan layanan taruhan), fokus aman-nya beda: yang kamu lindungi adalah akun email/medsos, perangkat, dan kebiasaan klik—bukan “saldo”. Halaman ini merangkum ancaman yang paling sering nyasar ke pembaca pemula, plus cara praktis memverifikasi tautan dan melapor bila ketemu yang janggal. Ketersediaan layanan dan ketentuan hukum dapat berbeda menurut wilayah. Pengguna bertanggung jawab untuk memahami dan mematuhi hukum yang berlaku di wilayah masing-masing.
1) Model ancaman umum: phishing, situs tiruan, dan tautan jebakan
Ancaman paling umum saat baca portal slot itu bukan “hack” yang keren-keren, tapi trik sosial: bikin kamu percaya lalu mengarahkan ke halaman palsu. Polanya biasanya memanfaatkan kata-kata sensasional, tombol unduhan, atau pesan “verifikasi akun” padahal kamu cuma sedang cari info RTP di Katalog Slot & RTP SIZI99slot.
Phishing yang nyamar jadi “admin” atau “CS”
Phishing itu upaya ngambil data sensitif (password, OTP, email) lewat halaman/login palsu atau chat yang mengaku perwakilan. Di konteks portal informasi, modusnya sering: DM “konfirmasi” atau “pemulihan akun” padahal kamu tidak pernah daftar apa pun.
- Waspadai pesan yang minta kode OTP/2FA atau minta kamu “cek akun” lewat tautan pendek.
- Abaikan permintaan screenshot layar login, token, atau kode yang masuk via SMS/email.
- Kalau ada yang mengaku dari tim kami, verifikasi lewat kanal resmi di Kontak SIZI99slot.
Situs tiruan (typosquatting) dan halaman kloning
Situs tiruan mengandalkan salah ketik dan kemiripan tampilan. Mereka meniru gaya dark mode atau “neon casino vibe” supaya kamu merasa sedang di tempat yang sama, lalu menyelipkan tombol yang mengarah ke halaman berbahaya. Ini sering terjadi saat orang mengetik alamat dari ingatan atau klik tautan dari grup chat.
- Ciri umum: alamat domain mirip tapi ada tambahan huruf/angka, atau ejaan yang “nyaris” sama.
- Judul halaman dan tampilan bisa identik, tapi menu/tautannya mengarah ke tempat yang tidak relevan.
Tautan jebakan (malvertising, redirect, dan unduhan tidak jelas)
Tautan jebakan biasanya muncul dari iklan agresif, pop-up, atau tombol “lanjutkan” yang sebenarnya mengalihkan kamu beberapa kali (redirect) sebelum mendarat di halaman yang minta instal aplikasi/ekstensi.
- Hindari mengunduh file/aplikasi hanya karena dijanjikan “akses cepat” atau “unlock fitur”.
- Jika browser tiba-tiba membuka tab baru beruntun, tutup dan cek lagi dari beranda SIZI99slot.
2) Checklist kebiasaan aman: sandi, 2FA, dan perangkat
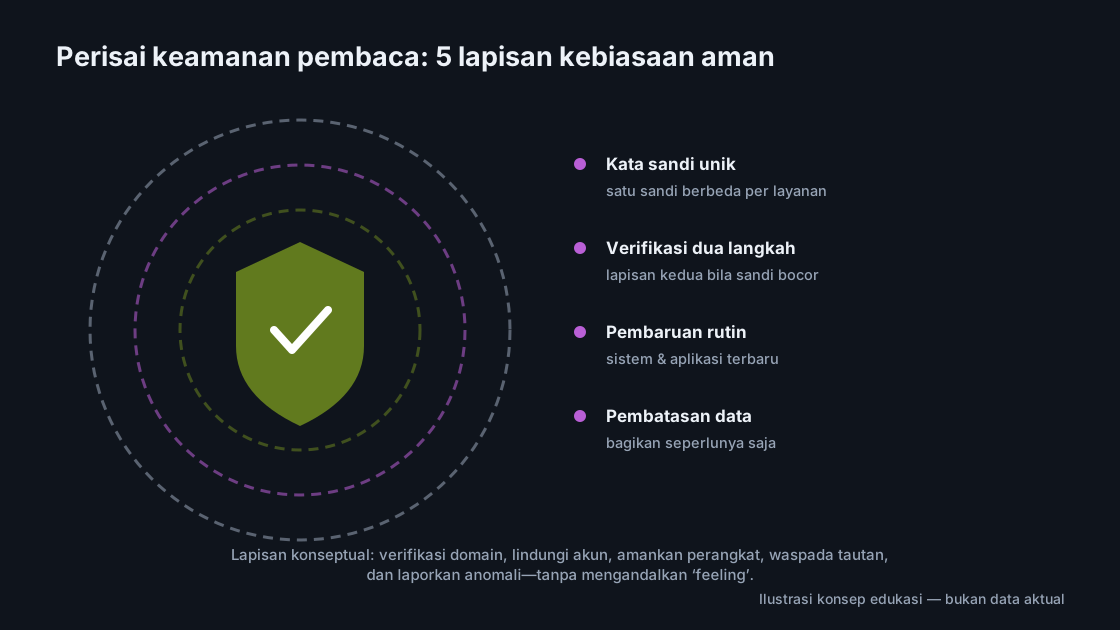
Walau SIZI99slot tidak meminta pendaftaran, kebiasaan aman tetap penting karena phishing biasanya menarget email, akun sosial, dan perangkat. Anggap ini “perisai dasar” sebelum kamu baca konten apa pun di internet.
- Pakai sandi unik untuk email utama dan akun medsos; jangan ulang sandi yang sama di banyak layanan.
- Aktifkan 2FA di email (lebih baik aplikasi autentikator daripada SMS bila tersedia).
- Update OS, browser, dan antivirus/antimalware; banyak serangan memanfaatkan celah versi lama.
- Jangan instal ekstensi browser yang fungsinya tidak jelas; ekstensi bisa membaca halaman yang kamu buka.
- Kunci layar (PIN/biometrik) dan aktifkan fitur “Find My Device” agar perangkat bisa diamankan jika hilang.
Kalau kamu sering baca via Wi‑Fi publik, risikonya naik: jaringan bisa dipalsukan atau disadap. Untuk konsumsi informasi, langkah minimalnya adalah hindari login ke email/bank di jaringan publik, dan matikan auto-join Wi‑Fi.
3) Privasi saat membaca portal: cookies, cache, dan mode perangkat
Privasi saat “cuma baca” tetap relevan. Browser menyimpan jejak seperti cookies, cache, dan histori. Ini bukan otomatis bahaya, tapi kamu perlu paham kapan harus dibersihkan—terutama kalau berbagi perangkat.
Cookies: fungsional vs pelacakan
Cookies bisa membantu fitur dasar (misalnya preferensi tampilan), tapi di web secara umum juga dipakai untuk pelacakan lintas situs. Praktiknya:
- Gunakan pengaturan browser untuk memblokir third-party cookies bila opsinya tersedia.
- Hapus cookies berkala, terutama setelah akses dari perangkat bersama.
- Kalau kamu sedang membandingkan beberapa halaman demo, gunakan mode privat agar sesi tidak “nempel” terlalu lama.
Cache dan histori: cepat tapi meninggalkan jejak
Cache mempercepat loading, tapi di perangkat bersama bisa mengungkap halaman yang kamu buka. Jika kamu baca halaman contoh game seperti Aztec Gems Demo: Fakta Game, Fitur, dan Cara Bacanya atau Great Rhino Demo: Bedah Mekanik, Volatilitas, dan Klaim RTP dari laptop kantor/keluarga, pertimbangkan untuk:
- Pakai mode incognito/private untuk sesi singkat.
- Hapus histori dan cache setelah selesai.
- Matikan fitur “sync” browser jika tidak ingin histori tersinkron ke perangkat lain.
Mode perangkat: izin notifikasi dan clipboard
Banyak situs nakal memancing izin notifikasi agar bisa spam pop-up “alert”. Selain itu, beberapa aplikasi papan ketik (keyboard) pihak ketiga bisa mengintip clipboard. Kebiasaan aman:
- Tolak permintaan notifikasi dari situs yang tidak kamu kenal.
- Cek daftar situs yang diizinkan mengirim notifikasi, lalu cabut yang mencurigakan.
- Hindari menyalin data sensitif (OTP, password) ke clipboard, karena bisa terbaca aplikasi tertentu.
4) Cara mengecek alamat domain & sumber tautan dengan benar
Ini bagian paling “data-first”: jangan percaya tampilan, percaya alamat dan sumber. Saat ragu, kembali ke rute yang kamu kontrol: ketik manual atau mulai dari beranda SIZI99slot lalu navigasi ke halaman tujuan.
- Lihat address bar pelan-pelan: fokus pada nama domain, bukan judul halaman atau logo.
- Waspadai ejaan yang mirip (tambahan huruf, angka, tanda hubung aneh) dan subdomain yang menipu.
- Arahkan kursor ke tautan (hover) untuk melihat tujuan di pojok browser; kalau tidak sesuai konteks, jangan klik.
- Hindari tautan pendek/hasil “forward” dari grup; minta sumber aslinya atau cari lewat menu situs.
- Kalau kamu masuk dari mesin pencari, cek apakah hasilnya mengarah ke halaman yang benar (misalnya kebijakan editorial harusnya ada di Editorial Policy SIZI99slot dan profil misi situs ada di Tentang Kami SIZI99slot dan Misi Factcheck Slot).
Untuk konten yang membahas istilah RTP dan klaim “maxwin”, biasakan memeriksa konteks definisi, bukan hanya angka. Kamu bisa bandingkan cara kami membedah istilah di Starlight Princess 1000 Maxwin: Menilai Klaim, Istilah, dan Konteks RTP agar tidak ketipu narasi yang dibuat seolah-olah absolut.
5) Melaporkan halaman mencurigakan: alur pelaporan ke tim SIZI99slot
Kalau kamu menemukan halaman yang mengatasnamakan SIZI99slot, meniru tampilan kami, atau mengarahkan ke tautan yang terasa “nggak nyambung”, laporkan. Makin cepat laporan masuk, makin cepat kami bisa cek pola dan memperbaiki rute navigasi internal.
Apa yang perlu kamu kumpulkan (tanpa data sensitif)
- Judul halaman dan deskripsi singkat: kamu menemukannya dari mana (pencarian, grup, iklan, DM).
- Tangkapan layar bagian yang mencurigakan (misalnya tombol unduhan, permintaan OTP, pop-up).
- Alamat halaman yang kamu lihat di address bar (salin apa adanya).
- Waktu kejadian dan perangkat yang dipakai (mobile/desktop, browser).
Ke mana mengirim laporan
Kirim lewat kanal di Kontak SIZI99slot. Kami akan gunakan laporan untuk menilai apakah itu situs tiruan, spam, atau sekadar halaman error/redirect yang mengganggu pengalaman baca.
Apa yang terjadi setelah kamu melapor
- Tim mengecek pola: apakah ada banyak laporan serupa, dari sumber yang sama, atau terkait kata kunci tertentu.
- Kami memverifikasi rute internal: apakah ada tautan di situs yang perlu diperbaiki/ditutup.
- Jika itu terkait misinformasi istilah (misalnya definisi RTP atau cara baca demo), kami arahkan pembaruan ke halaman referensi seperti FAQ SIZI99slot: Tanya-Jawab Katalog, Demo, RTP, dan Provider.
Kesimpulan: aman itu kebiasaan, bukan tombol
Inti keamanan saat mengakses portal informasi slot adalah disiplin verifikasi: pahami ancaman (phishing, kloning, redirect), rapikan kebiasaan perangkat (sandi unik, 2FA, update), dan kontrol privasi (cookies/cache/notifikasi). Saat ragu, kembali ke jalur resmi dan cek domain dengan teliti—di SIZI99slot, “percaya” selalu lewat proses cek.
Kalau kamu ingin memperdalam cara kami menilai klaim angka dan istilah, lanjutkan ke Editorial Policy: Standar Factcheck RTP & Katalog di SIZI99slot dan baca panduan praktik di Responsible Gaming: Batas, Risiko, dan 18+.